Un « accès refusé » sur un dossier signifie presque toujours que votre compte n’apparaît pas dans la liste de contrôle d’accès de ce dossier, ou qu’une entrée de refus y prend le dessus sur une entrée d’autorisation. La reprise en main passe par deux étapes dans cet ordre : redevenir propriétaire, puis réattribuer les droits.
Points clés
- Le propriétaire d’un objet peut toujours modifier les permissions, quelles que soient les permissions en place. C’est pour cela qu’on reprend la propriété avant de toucher aux droits.
- La commande takeown existe précisément pour qu’un administrateur récupère l’accès à un fichier auparavant refusé, en s’en rendant propriétaire.
- icacls affiche et modifie les listes de contrôle d’accès, avec
/grant,/deny,/setowneret/reset. - Dans une liste de contrôle d’accès, les entrées sont lues dans l’ordre jusqu’à ce que l’accès soit accordé ou refusé : une entrée de refus placée avant une entrée d’autorisation gagne.
- Les fichiers d’un dossier héritent des permissions du dossier, mais seules les permissions marquées comme héritables le sont.
Les quatre situations qui produisent ce message
Le message est le même, la cause ne l’est pas. Un disque récupéré d’une autre machine porte encore les identifiants de sécurité de l’ancien compte, inexistants ici. Un dossier de profil utilisateur supprimé garde ses droits d’origine. Un dossier système est volontairement verrouillé. Et parfois, un logiciel de sécurité bloque l’accès sans qu’aucune permission ne soit en cause.
Les trois premières situations se règlent avec les permissions. La quatrième non, et c’est la raison pour laquelle il faut vérifier avant de commencer à réécrire des droits sur des arborescences entières.
Comment Windows décide de vous refuser l’accès
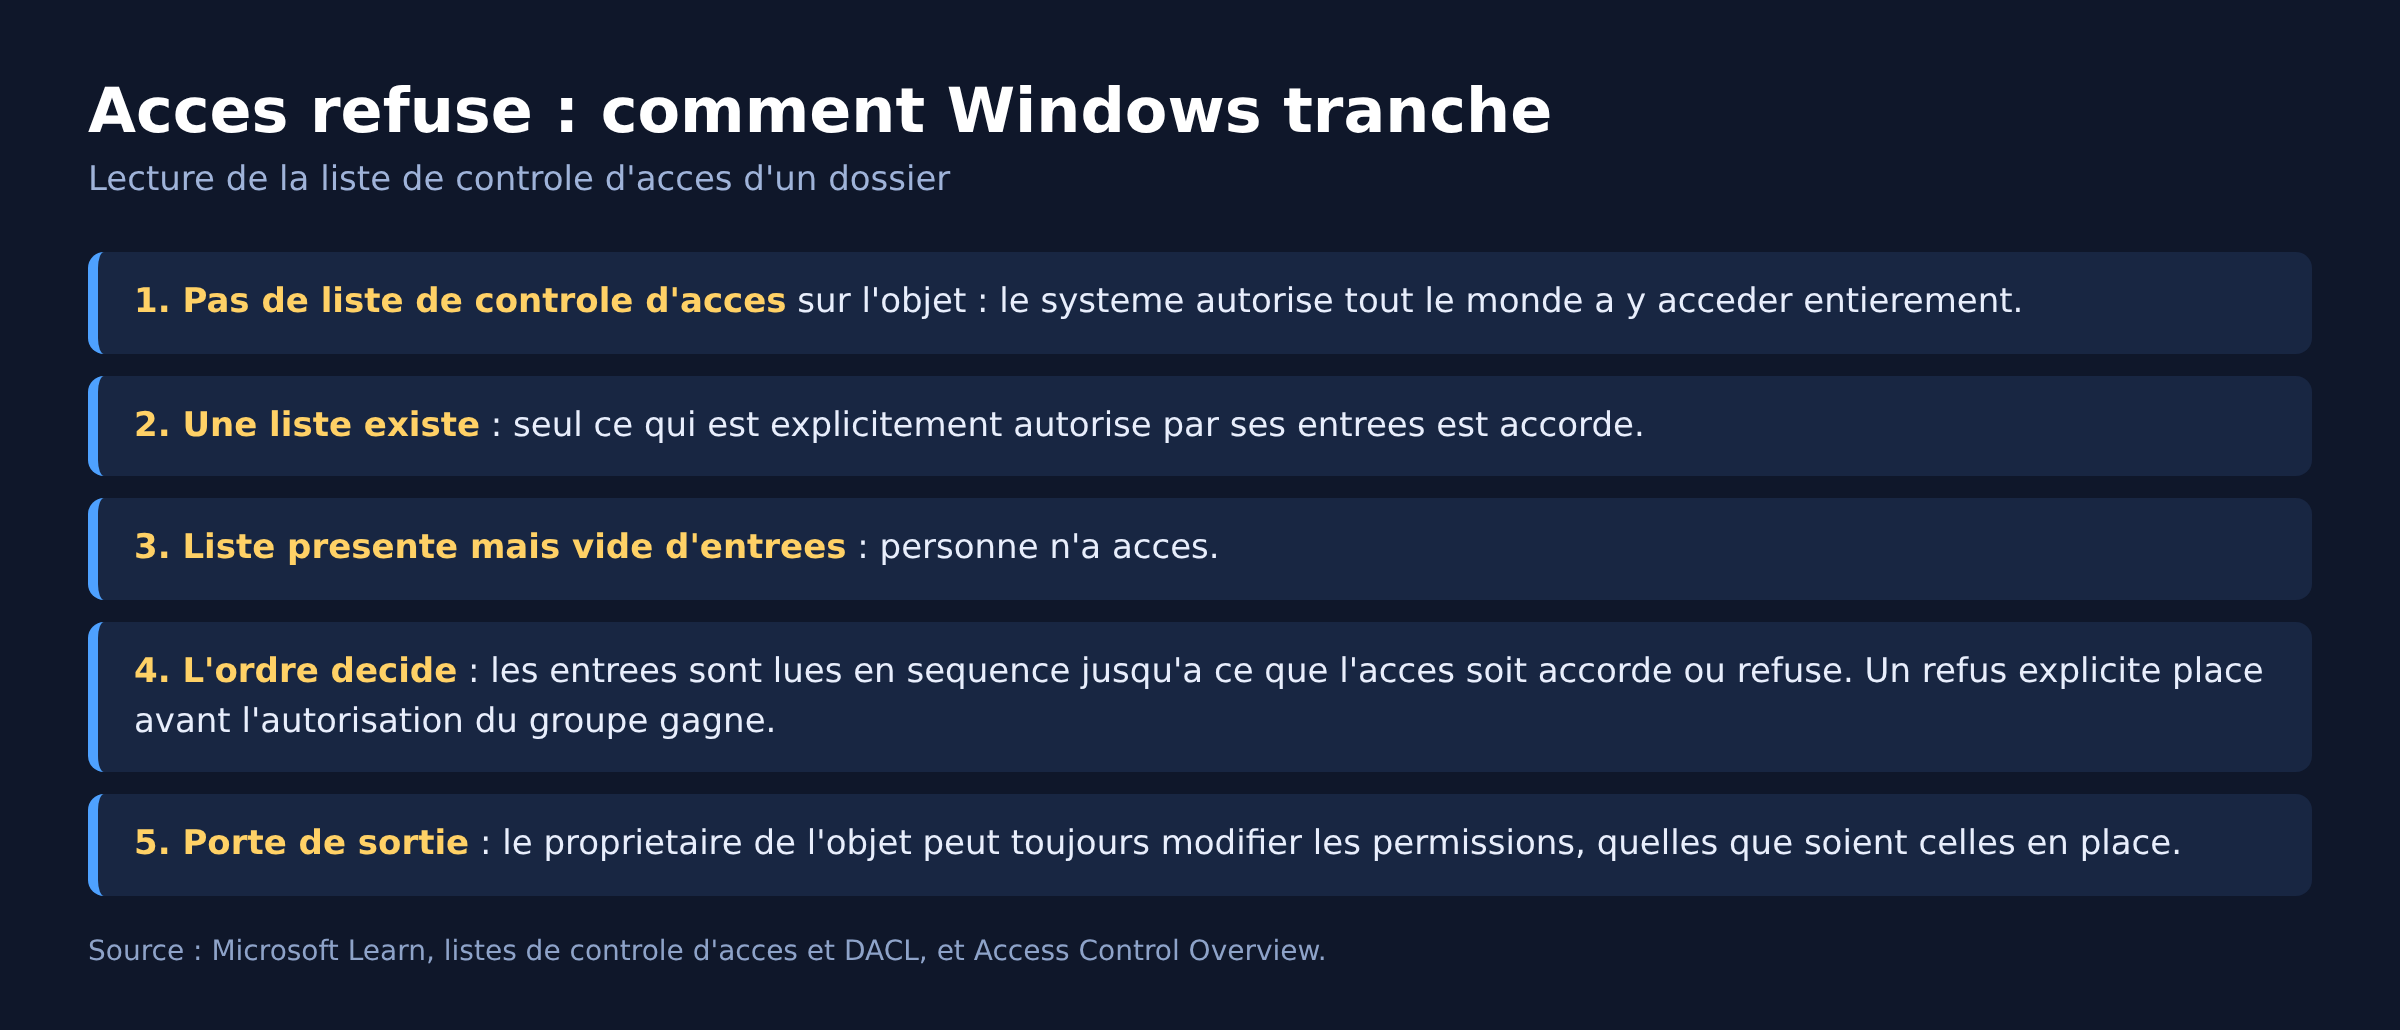
Chaque dossier porte un descripteur de sécurité contenant une liste de contrôle d’accès discrétionnaire. Si un objet Windows n’a pas de liste de ce type, le système autorise tout le monde à y accéder entièrement. S’il en possède une, le système n’autorise que ce qui est explicitement permis par ses entrées. Et si la liste existe mais ne contient aucune entrée, personne n’a accès.
L’ordre compte. Le système lit les entrées en séquence jusqu’à ce que l’accès soit accordé ou refusé, donc une entrée de refus qui vous concerne doit apparaître avant l’entrée d’autorisation du groupe auquel vous appartenez pour être efficace. C’est ce mécanisme qui explique qu’un compte administrateur puisse se voir refuser un dossier alors que le groupe Administrateurs y a un accès complet.
Dernier point structurel : la propriété. Un propriétaire est attribué à l’objet à sa création, par défaut son créateur, et le propriétaire peut toujours modifier les permissions, quelles que soient celles en place. C’est votre porte de sortie quand plus rien d’autre ne fonctionne.
Solution 1 : passer par l’interface, onglet Sécurité
La méthode la moins risquée reste graphique. Clic droit sur le dossier, Propriétés, onglet Sécurité. Vous y voyez les groupes et utilisateurs et leurs autorisations. Le bouton Avancé donne accès au propriétaire actuel, à l’héritage et aux entrées détaillées.
Ajoutez votre compte avec les droits nécessaires plutôt que d’ouvrir le dossier à tout le monde. Microsoft recommande d’attribuer les permissions à des groupes plutôt qu’à des utilisateurs individuels, ce qui améliore les performances lors de la vérification d’accès. Sur un poste personnel, ajouter votre compte suffit.
Si le bouton Avancé indique un propriétaire du type « Compte inconnu » suivi d’un identifiant de sécurité, vous êtes dans le cas du disque venu d’ailleurs. Changez le propriétaire, cochez le remplacement sur les sous-conteneurs et objets, validez, puis revenez régler les autorisations.
Solution 2 : reprendre la propriété avec takeown
Quand l’interface refuse même d’afficher les droits, la ligne de commande passe. Ouvrez une invite de commandes en tant qu’administrateur.
takeown /f "D:\Dossier"
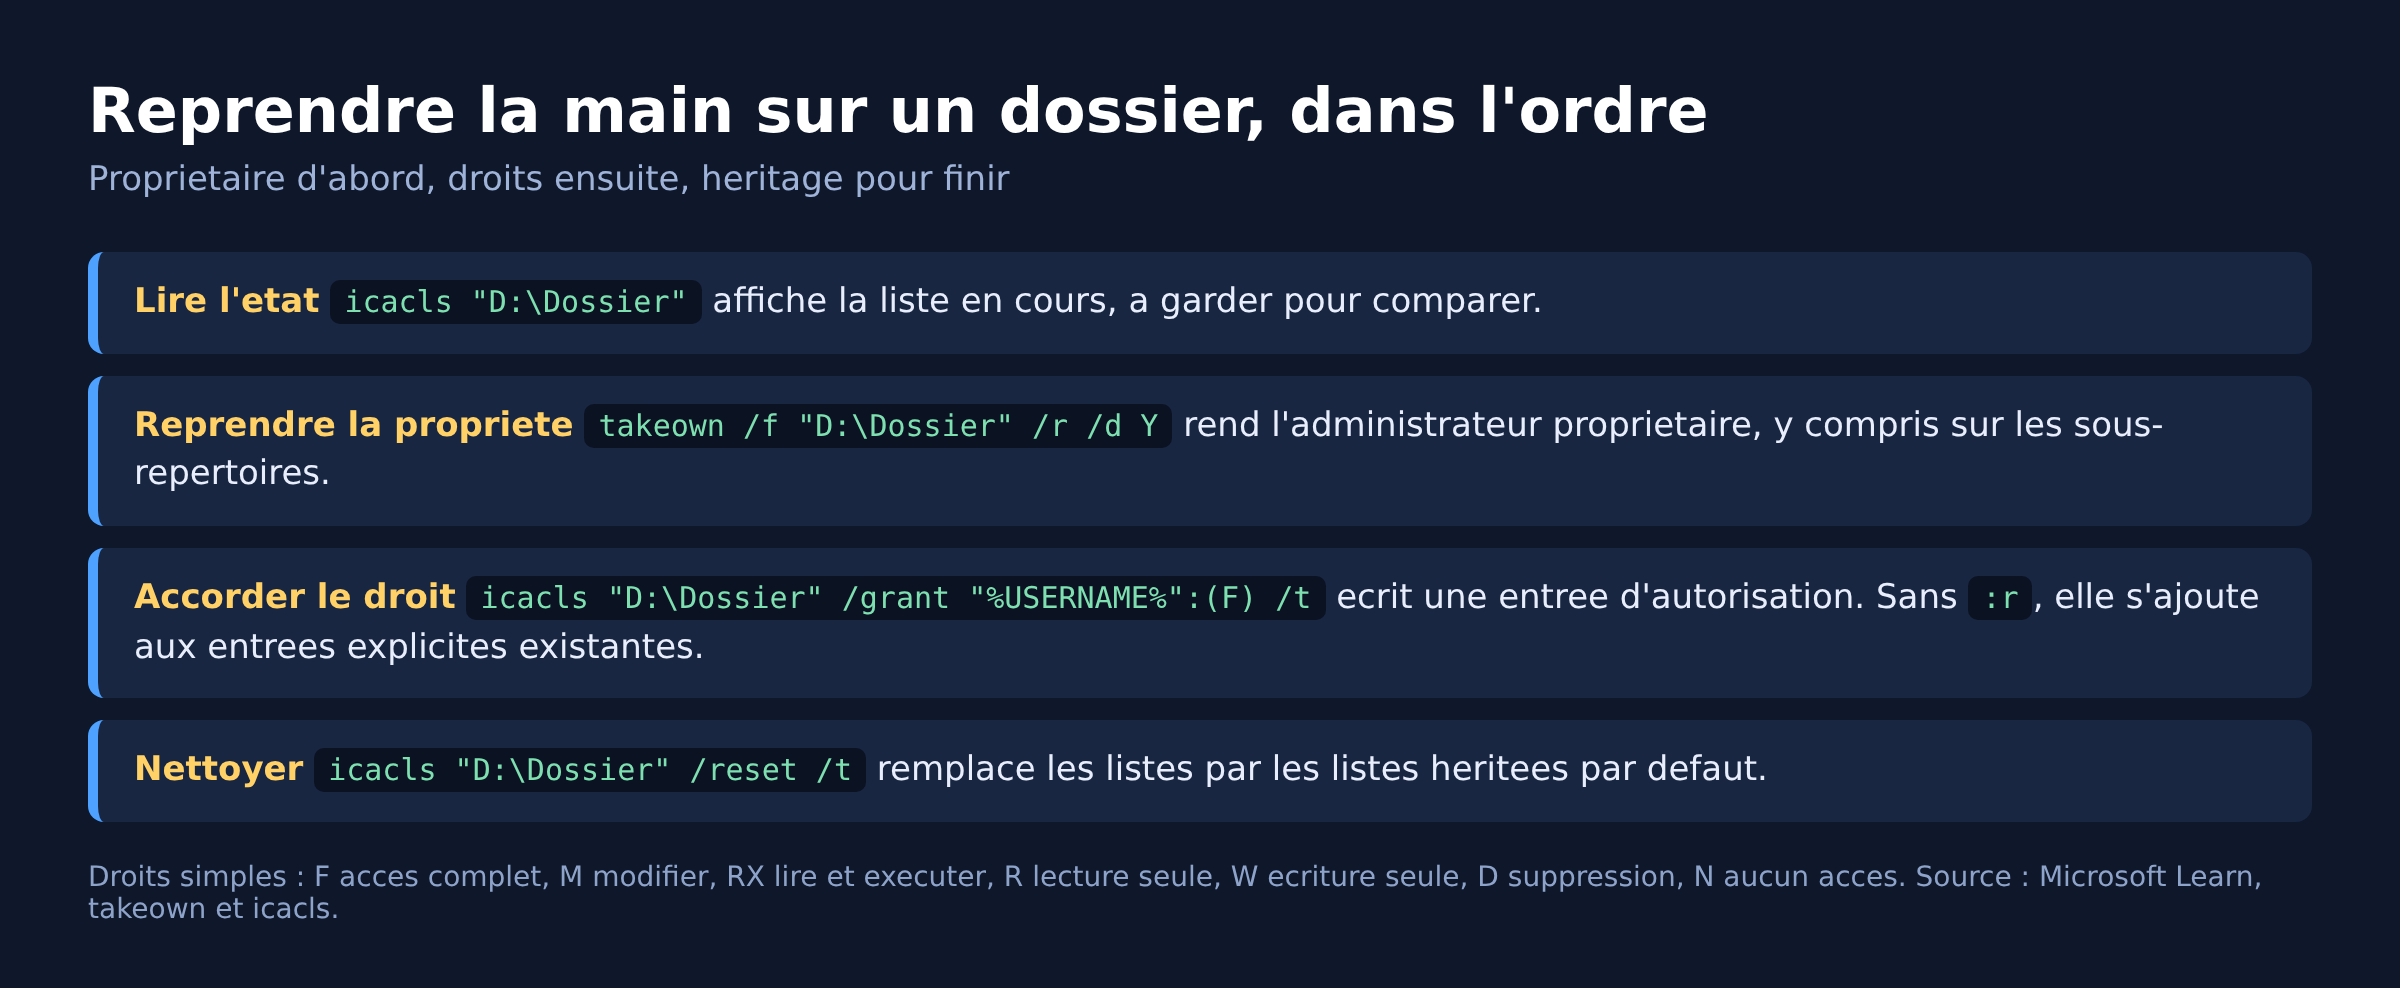
La commande rend l’administrateur propriétaire du fichier ou du dossier visé, ce qui est exactement son objet documenté : récupérer l’accès à un fichier auparavant refusé. Deux options changent tout sur une arborescence.
/rapplique l’opération de façon récursive à tous les fichiers du répertoire et de ses sous-répertoires./d Y, à utiliser avec/r, prend la propriété du répertoire lorsque vous n’avez pas le droit de le lister. Attention : les permissions du répertoire sont alors remplacées par une permission accordant le contrôle total au seul utilisateur./aattribue la propriété au groupe Administrateurs au lieu de l’utilisateur connecté.
Sur un dossier de données personnel, takeown /f "D:\Dossier" /r /d Y est la formule habituelle. Sur un dossier système, ne le faites pas : voir plus bas.
Solution 3 : réattribuer les droits avec icacls
Devenir propriétaire ne vous donne pas encore l’accès en lecture et écriture. Il faut écrire une entrée d’autorisation.
icacls "D:\Dossier" /grant "%USERNAME%":(F) /t
Les droits simples s’écrivent sans parenthèses obligatoires : F pour un accès complet, M pour modifier, RX pour lire et exécuter, R pour la lecture seule, W pour l’écriture seule, D pour la suppression, N pour aucun accès. L’option /t applique l’opération à tous les fichiers du répertoire courant et de ses sous-répertoires, /c poursuit malgré les erreurs, /q masque les messages de succès.
Détail à connaître : sans :r, les permissions s’ajoutent aux permissions explicites déjà accordées. Avec /grant:r, elles les remplacent. La différence se voit sur un dossier qui traîne des entrées contradictoires depuis des années.
Pour repartir de zéro sur l’héritage, icacls "D:\Dossier" /reset /t remplace les listes par les listes héritées par défaut pour tous les fichiers correspondants. C’est souvent la meilleure fin de manœuvre : les fichiers d’un dossier héritent des permissions du dossier, donc un héritage propre vaut mieux qu’une pile d’entrées explicites.
Enfin, icacls "D:\Dossier" /setowner "%USERNAME%" /t change le propriétaire sans passer par takeown, et icacls "D:\Dossier" seul affiche la liste en cours, utile pour comparer avant et après.
Solution 4 : le cas du dossier système
Les dossiers de Windows lui-même sont protégés volontairement, et leur propriétaire est un compte système. Reprendre la propriété d’un dossier sous C:\Windows fonctionne techniquement et casse des choses durablement : les mises à jour cumulatives s’appliquent sur ces arborescences et attendent les droits d’origine.
Si votre objectif est de supprimer un fichier récalcitrant dans une arborescence système, arrêtez-vous là et cherchez d’abord ce qui le verrouille. Si c’est de réparer un composant abîmé, la voie normale est sfc /scannow, pas la réécriture des droits.
Solution 5 : quand ce ne sont pas les permissions
Trois faux positifs classiques. Un fichier ouvert par un processus refuse une opération sans que les droits soient en cause. Un dossier synchronisé par un client en ligne peut renvoyer un refus le temps de la synchronisation. Et une protection de sécurité peut interdire la modification.
Sur ce dernier point, l’accès contrôlé aux dossiers de Microsoft Defender empêche par conception les applications non approuvées de modifier des fichiers dans des dossiers protégés. Si le refus ne concerne qu’un logiciel précis sur des dossiers de documents, regardez de ce côté avant de toucher aux permissions.
Un code d’erreur numérique change aussi le diagnostic. Le message générique n’est pas la même chose que l’erreur 0x80070005 accès refusé, qui apparaît surtout pendant une installation ou une mise à jour, ni que l’erreur 0x80070091, le dossier n’est pas vide, qui pointe un état du système de fichiers plutôt qu’un droit.
L’ordre à respecter, en résumé
Lisez la liste actuelle avec icacls sans option. Reprenez la propriété si le propriétaire est inconnu ou système. Accordez ensuite les droits à votre compte ou à un groupe. Rétablissez l’héritage avec /reset pour laisser le dossier dans un état lisible. Ne remontez jamais une arborescence entière en contrôle total quand un seul sous-dossier posait problème.
Sur un support externe qui refuse l’accès dès le branchement, vérifiez d’abord qu’il est sain et correctement monté avant de réécrire des droits, par exemple en suivant la méthode décrite dans notre article sur le formatage d’une clé USB pour la partie diagnostic du volume.
Questions fréquentes
Pourquoi un compte administrateur peut-il être bloqué ?
Parce qu’une entrée de refus le concernant est lue avant l’entrée d’autorisation du groupe Administrateurs. Le système lit les entrées en séquence jusqu’à ce que l’accès soit accordé ou refusé, donc un refus explicite bien placé gagne contre une autorisation de groupe.
takeown suffit-il à rouvrir le dossier ?
Non. Il vous rend propriétaire, ce qui vous permet de modifier les permissions. Il faut ensuite une entrée d’autorisation, écrite avec icacls /grant ou depuis l’onglet Sécurité.
Faut-il donner le contrôle total à Tout le monde ?
Non. C’est la solution qui circule le plus et la plus mauvaise sur une machine partagée : elle supprime toute séparation entre comptes. Accordez le droit à votre compte ou à un groupe précis.
Comment annuler des droits mal appliqués ?
Avec icacls chemin /reset /t, qui remplace les listes par les listes héritées par défaut pour tous les fichiers correspondants. C’est le filet de sécurité après une manipulation trop large, à condition que le dossier parent ait des droits sains.
Un disque venu d’une autre machine garde-t-il ses droits ?
Oui, les entrées portent des identifiants de sécurité liés à l’ancienne installation, sans équivalent sur la nouvelle. C’est le cas type où la reprise de propriété puis un /reset valent mieux qu’une longue édition manuelle.
Photo d’en-tête : dossiers cartonnés sur une étagère, Wikimedia Commons, licence CC0. Illustration volontairement analogique : le sujet est un dossier Windows, pas un dossier papier.
Sources : Microsoft Learn, takeown · Microsoft Learn, icacls · Microsoft Learn, listes de contrôle d’accès et DACL · Microsoft Learn, Access Control Overview · Microsoft Learn, configurer l’accès contrôlé aux dossiers.

Michel, dirigeant d’une PME informatique et formateur, expert en logiciels professionnels tels que CRM et ERP. Sa connaissance approfondie des outils de gestion d’entreprise lui permettant de conseiller et former efficacement d’autres sociétés à leur utilisation.