Neuf fois sur dix, le TPM 2.0 est bien présent sur la carte mère mais reste désactivé ou masqué dans le firmware UEFI. La deuxième cause la plus fréquente : la machine démarre encore en mode BIOS hérité, alors que le TPM 2.0 exige un firmware UEFI pour fonctionner comme prévu.
Points clés
- Windows 11 exige un TPM 2.0, un firmware UEFI compatible avec le démarrage sécurisé, un processeur 64 bits de 1 GHz et 2 cœurs, 4 Go de RAM et 64 Go de stockage.
- Chez Intel, la puce s’appelle PTT (Platform Trust Technology). Chez AMD, fTPM. Ce sont des TPM 2.0 intégrés au processeur, pas des modules à acheter.
- Un appareil en BIOS hérité avec TPM 2.0 ne fonctionne pas comme prévu selon Microsoft : le mode de démarrage doit être UEFI.
tpm.mscrépond « Module de plateforme sécurisée compatible introuvable » quand Windows ne voit rien du tout.- N’effacez jamais le TPM depuis l’UEFI : passez par les fonctions du système d’exploitation.
Ce que Windows vous dit exactement
Trois messages différents mènent au même diagnostic, et il vaut la peine de les distinguer avant de toucher au firmware.
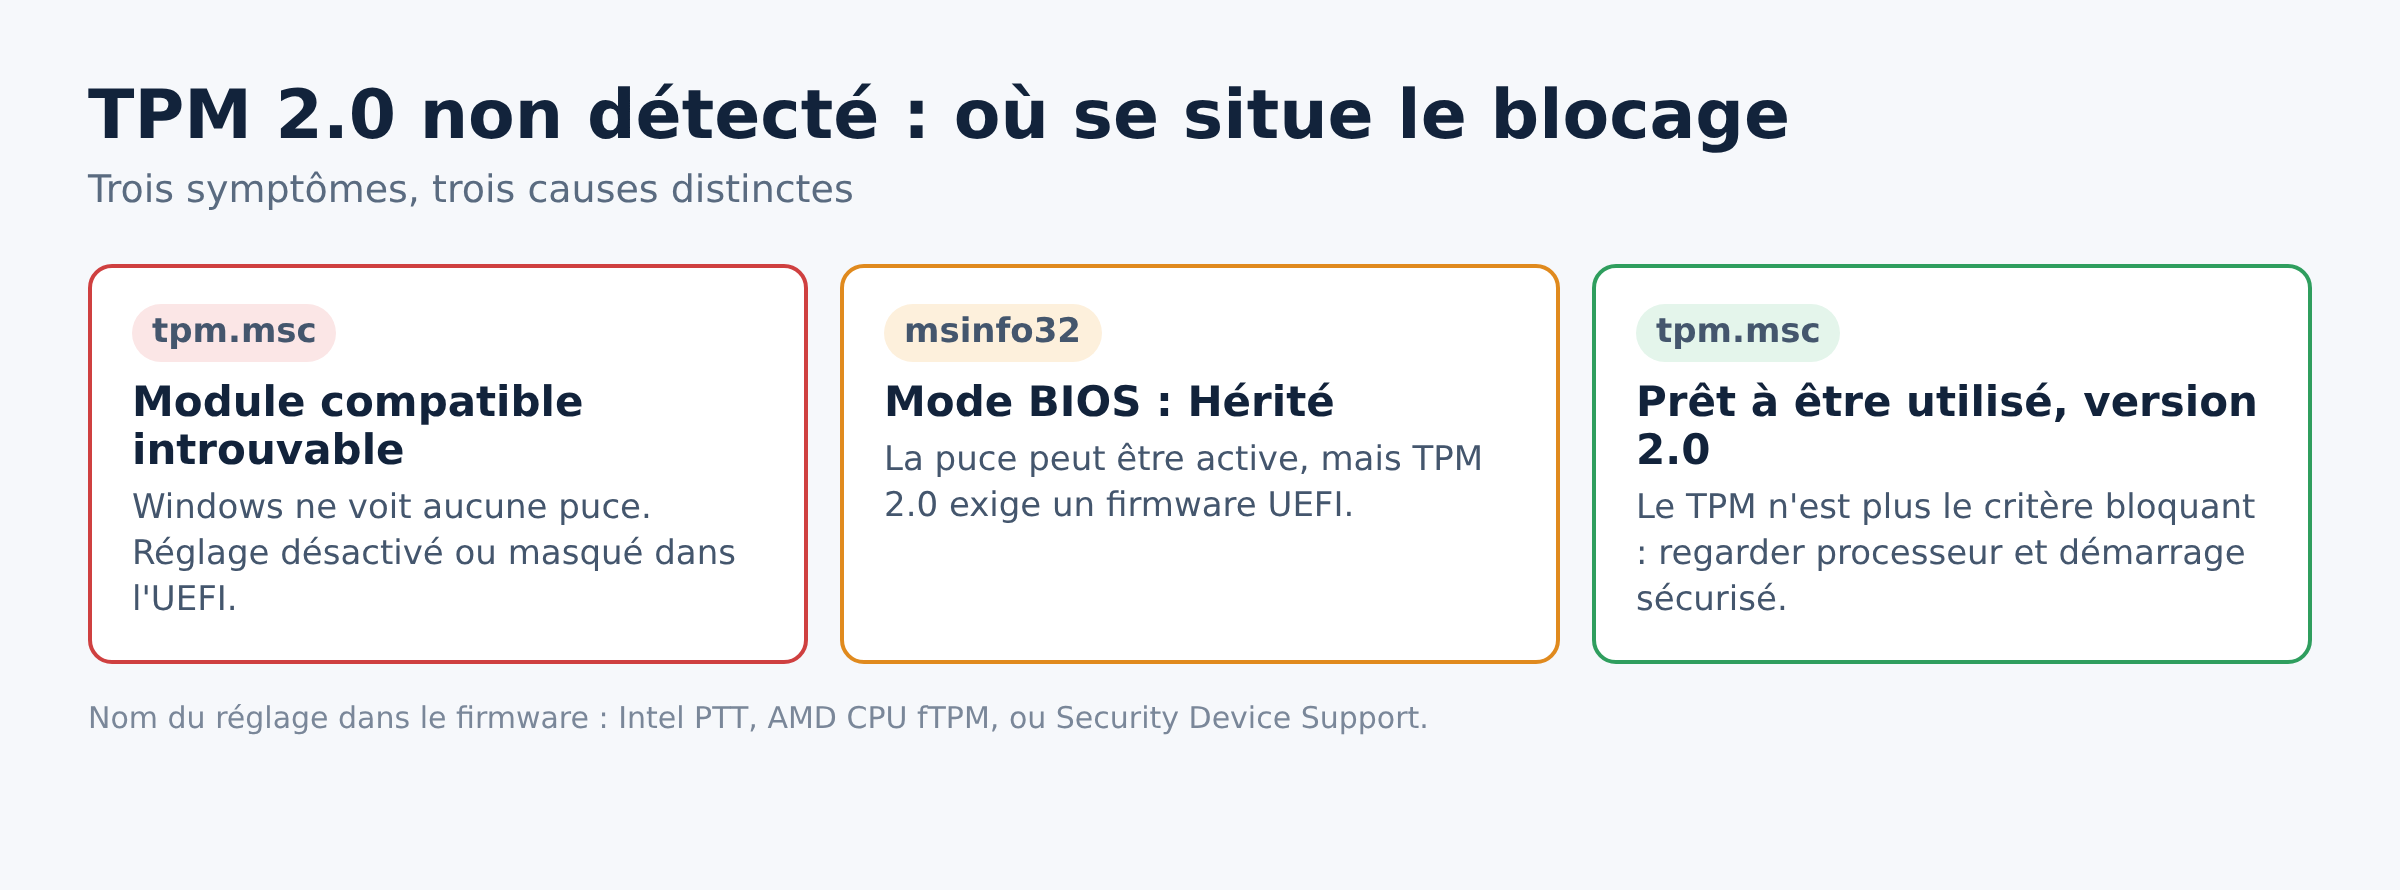
- « Ce PC ne peut pas exécuter Windows 11 » dans Contrôle d’intégrité du PC, avec la ligne TPM 2.0 en échec.
- « Module de plateforme sécurisée compatible introuvable » dans la console
tpm.msc. Windows ne détecte aucune puce. - Dans
msinfo32, le Mode BIOS indique « Hérité » au lieu de « UEFI ». Là, le problème n’est pas la puce mais la façon dont le disque et le firmware ont été configurés.
Le Gestionnaire de périphériques donne un quatrième indice : une entrée Périphériques de sécurité contenant « Module de plateforme sécurisée 2.0 » signifie que la puce est bien active. Son absence pointe vers le firmware.
Vérifier l’état réel du TPM en deux commandes
Avant de redémarrer dans l’UEFI, mesurez. Deux outils suffisent.
- Touche Windows + R, tapez
tpm.msc, validez. La rubrique État annonce soit « Le module de plateforme sécurisée est prêt à être utilisé », soit l’absence de puce compatible. La rubrique Informations sur le fabricant affiche la version de spécification : 2.0 ou 1.2. - Dans une fenêtre PowerShell ouverte en administrateur, la commande
Get-Tpmrenvoie les propriétés du module : présence, activation, état de préparation. Elle fait partie du module TrustedPlatformModule documenté par Microsoft.
Si tpm.msc affiche une version 1.2, la puce existe mais ne suffit pas pour Windows 11. Sur une machine d’entreprise, le basculement du mode 1.2 vers 2.0 est parfois proposé dans le firmware, et il efface les clés existantes.
Activer la puce dans l’UEFI, fabricant par fabricant
Le réglage porte un nom différent selon le constructeur, ce qui explique une bonne partie des recherches infructueuses dans les menus.
| Plateforme | Nom du réglage | Emplacement habituel |
|---|---|---|
| Intel (grand public) | Intel PTT ou Intel Platform Trust Technology | Advanced, PCH-FW Configuration ou Security |
| AMD (grand public) | AMD CPU fTPM ou Firmware TPM | Advanced, Trusted Computing ou Security |
| Module discret | Security Device Support, TPM Device | Security, Trusted Computing |
| PC de marque | TPM Device, Security Device | Onglet Security du firmware |
La marche à suivre reste la même. Redémarrez, entrez dans le firmware par la touche affichée au démarrage, cherchez l’onglet Security ou Advanced, puis l’entrée Trusted Computing. Basculez le périphérique de sécurité sur activé, enregistrez, quittez. Sur les cartes mères ASUS, Dell, MSI et Lenovo, la documentation du constructeur indique la touche et l’onglet exacts de votre modèle : c’est la référence à consulter plutôt qu’un tutoriel générique, parce que l’arborescence change d’une révision de firmware à l’autre.
Un réglage voisin bloque souvent la détection : l’option Hide ou Hidden appliquée au périphérique de sécurité. Microsoft le dit explicitement dans sa page de résolution des problèmes : vérifiez que la puce n’a pas été désactivée ou masquée pour le système d’exploitation.
Passer du BIOS hérité à UEFI sans réinstaller
C’est l’étape que la plupart des guides oublient. Une puce TPM 2.0 activée sur une machine démarrant en mode hérité ne donnera pas un verdict favorable, et Microsoft précise qu’un appareil combinant BIOS hérité et TPM 2.0 ne fonctionne pas comme attendu.
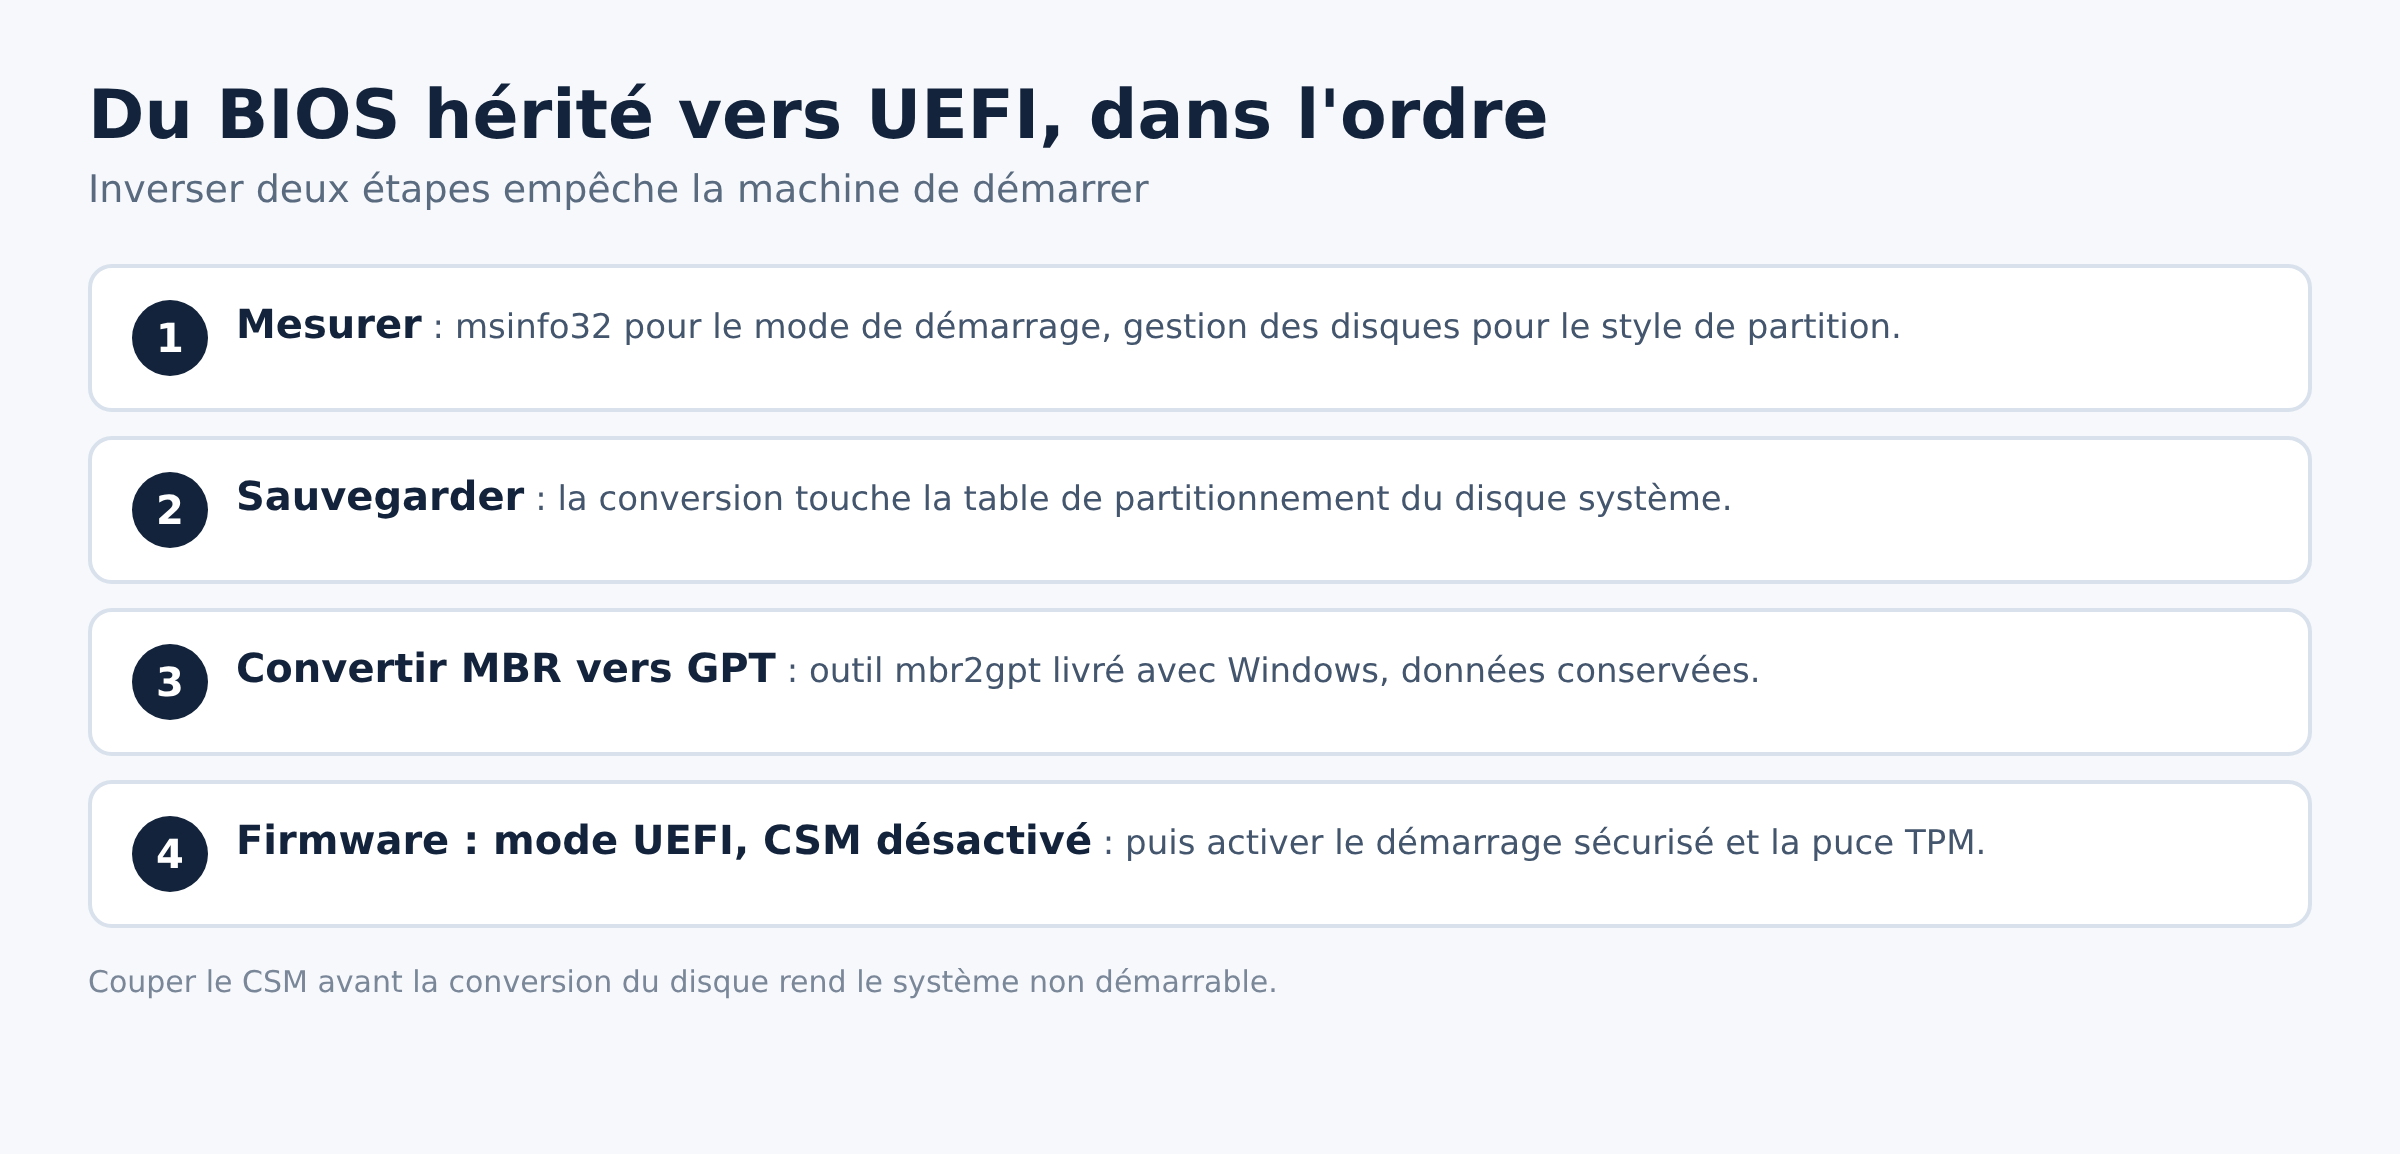
- Vérifiez le mode actuel dans
msinfo32, ligne Mode BIOS. - Vérifiez le style de partition du disque système : gestion des disques, propriétés du disque, onglet Volumes. UEFI demande une table de partitionnement GPT.
- Si le disque est en MBR, l’outil
mbr2gptlivré avec Windows convertit la table sans effacer les données. Sauvegardez avant : la conversion touche la structure du disque. - Repassez dans le firmware, réglez le mode de démarrage sur UEFI, désactivez le module CSM (Compatibility Support Module), puis activez le démarrage sécurisé.
L’ordre compte. Si vous coupez le CSM avant la conversion du disque, la machine ne démarre plus. Notre article sur le message Secure Boot Violation au démarrage détaille les cas où le démarrage sécurisé bloque le lancement une fois activé.
Lire l’état du TPM dans les Paramètres de Windows
Un chemin plus court existe, sans console ni invite de commandes. Ouvrez les Paramètres, sélectionnez Confidentialité et sécurité, puis Sécurité Windows, puis Sécurité de l’appareil. La section Processeur de sécurité résume l’état de la puce, et le lien Détails du processeur de sécurité affiche le fabricant et la version de spécification.
L’absence complète de cette section est un signal en soi : Windows n’expose la page que lorsqu’il détecte un processeur de sécurité. Vous êtes alors ramené au firmware, pas au système. La page Sécurité de l’appareil indique aussi si l’intégrité de la mémoire et l’isolation du noyau sont disponibles, deux fonctions qui reposent sur le même socle matériel.
Trouver les instructions exactes de votre matériel
Les menus de firmware changent d’un fabricant à l’autre, et parfois d’une révision à l’autre sur le même modèle. Plutôt que de suivre une capture d’écran trouvée au hasard, allez chercher la page d’assistance du constructeur, qui donne la touche d’accès, l’emplacement de l’option et le comportement attendu après redémarrage.
- ASUS publie une fiche dédiée à l’activation du TPM sur ses cartes mères, avec la distinction entre PTT côté Intel et fTPM côté AMD.
- Dell documente l’activation du module de plateforme sécurisée et, séparément, la mise à jour de son micrologiciel.
- MSI, Gigabyte et Lenovo publient des instructions équivalentes, référencées par modèle. Le centre d’assistance du fabricant reste la source à privilégier, souvent avec une vidéo de la manipulation.
Notez le modèle exact avant de chercher. Sur une machine de marque, la référence est disponible dans les informations système, section Résumé, lignes Fabricant et Modèle du système. Sur une configuration assemblée, c’est le modèle de carte mère qui compte.
Le processus de contrôle en une passe
Pour éviter les allers-retours entre firmware et système, voici l’ordre qui règle le problème dans la majorité des cas. Chaque étape se vérifie avant de passer à la suivante.
- Relever le mode de démarrage et le style de partition. Si le mode est hérité, traiter cette exigence en premier.
- Activer la puce dans le firmware, en levant l’option de masquage si elle est disponible.
- Redémarrez sous Windows et contrôlez l’état dans
tpm.mscou dans les Paramètres. - Relancer l’application de contrôle d’intégrité, puis attendre l’actualisation du verdict si nécessaire.
La puce est active mais le verdict reste négatif
Trois pistes restent après l’activation, dans cet ordre.
- Mise à jour du firmware. Sur les premières générations de cartes mères AMD, l’option fTPM n’apparaît qu’après une mise à jour de l’UEFI. Téléchargez-la sur le site du constructeur, jamais ailleurs.
- Actualisation du verdict. Après un changement matériel, l’évaluation d’éligibilité n’est pas instantanée. Microsoft indique que l’actualisation peut prendre jusqu’à 24 heures dans Windows Update, et recommande de relancer Contrôle d’intégrité du PC pour forcer une nouvelle mesure.
- Processeur hors liste. Le TPM n’est qu’un critère parmi d’autres. Une puce parfaitement détectée sur un processeur absent des listes de compatibilité laissera le verdict négatif. Notre guide sur la lecture du verdict de Contrôle d’intégrité du PC explique quel critère bloque réellement.
Effacer le TPM : quand, et surtout comment
Effacer la puce remet à zéro ses clés. Toute donnée protégée par ces clés devient illisible, BitLocker en premier. L’opération ne se justifie que sur une machine réinitialisée, revendue, ou dont le TPM est en verrouillage anti-attaque par dictionnaire.
Deux règles issues de la documentation Microsoft. Utilisez toujours les fonctions du système d’exploitation, tpm.msc ou la page Sécurité de l’appareil, plutôt que l’option d’effacement du firmware. Et suspendez ou désactivez le chiffrement avant, en ayant la clé de récupération sous la main.
Si la machine n’a vraiment pas de TPM 2.0
Certains PC de 2015 ou antérieurs n’ont ni PTT, ni fTPM, ni connecteur pour module. Les options se réduisent alors à trois, et Microsoft en écarte une explicitement.
- Rester sur Windows 10 en connaissant le calendrier de fin de support, détaillé dans notre article sur la fin de support de Windows 10.
- Installer Windows 11 malgré le contrôle matériel. Microsoft précise qu’un appareil installé ainsi ne reçoit pas son support et que le risque de problèmes de compatibilité est à la charge de l’utilisateur. Les méthodes encore fonctionnelles sont recensées dans notre guide sur l’installation de Windows 11 sur un PC non compatible.
- Remplacer la carte mère ou la machine.
Sur un poste professionnel, le choix se tranche aussi par la sécurité : sans TPM, ni BitLocker ni les fonctions d’attestation d’intégrité de l’appareil ne fonctionnent comme prévu.
Questions fréquentes
Faut-il acheter un module TPM pour sa carte mère ?
Rarement. La plupart des processeurs Intel et AMD récents intègrent un TPM firmware, PTT ou fTPM, qu’il suffit d’activer. Vérifiez d’abord dans l’UEFI, puis dans tpm.msc, avant de commander un module dont le connecteur et le brochage doivent correspondre exactement au modèle de carte mère.
Activer le fTPM efface-t-il les données du disque ?
Non, l’activation seule ne touche pas aux fichiers. En revanche, effacer le TPM ou basculer sa version de 1.2 vers 2.0 détruit les clés, donc rend inaccessibles les volumes chiffrés dont vous n’avez pas la clé de récupération.
Pourquoi tpm.msc dit « introuvable » alors que l’UEFI affiche la puce comme activée ?
Deux explications dominent. Le réglage a été enregistré mais le périphérique reste masqué pour le système d’exploitation. Ou le mode de démarrage est resté en BIOS hérité, cas dans lequel la combinaison n’est pas prise en charge.
Le message « liaison PCR7 impossible » empêche-t-il l’installation ?
Cette ligne de msinfo32 concerne le chiffrement automatique de l’appareil, pas l’éligibilité à Windows 11. Elle apparaît notamment quand le démarrage sécurisé n’est pas actif. Traitez d’abord le mode de démarrage et le démarrage sécurisé, puis relancez la vérification.
Le TPM ralentit-il l’ordinateur ?
Non, son rôle est de stocker et de manipuler des clés cryptographiques. Un blocage prolongé, lui, se manifeste par un verrouillage après trop de tentatives d’authentification échouées, pas par une lenteur générale.
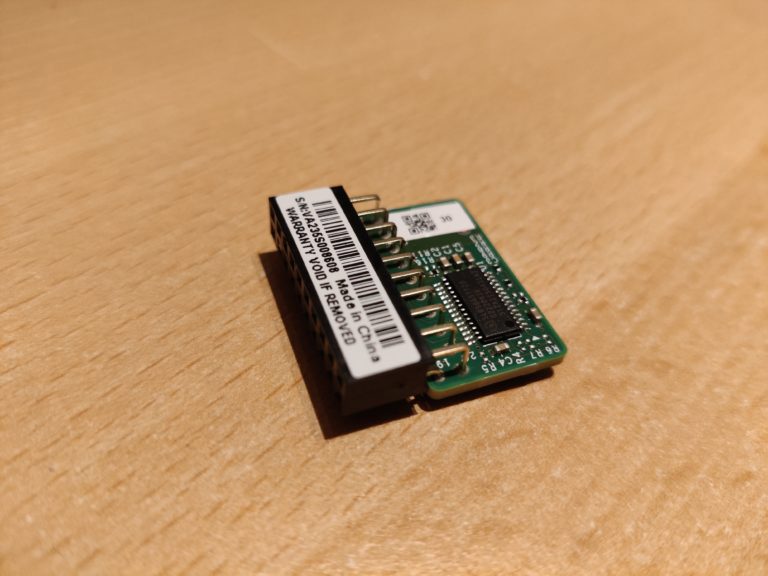
Photo d’en-tête : module TPM Supermicro AOM-TPM-9665V, par Kent Madsen, CC BY-SA 2.0, via Wikimedia Commons. La photo montre un module discret, pas le TPM firmware intégré au processeur dont il est surtout question ici.
Sources : Microsoft Learn, résoudre les problèmes liés au module de plateforme sécurisée · Microsoft Learn, vue d’ensemble de la technologie TPM · Microsoft, configuration requise pour Windows 11 · Microsoft Support, appareils ne répondant pas à la configuration minimale · Microsoft Learn, applet de commande Get-Tpm · ASUS, activation du TPM sur carte mère · Dell, activation du module TPM. Consulté le 15 septembre 2026.

Michel, dirigeant d’une PME informatique et formateur, expert en logiciels professionnels tels que CRM et ERP. Sa connaissance approfondie des outils de gestion d’entreprise lui permettant de conseiller et former efficacement d’autres sociétés à leur utilisation.