
C’est toujours la même scène : un développeur, un terminal, quelques lignes de configuration dispersées et une fenêtre de navigateur pointée sur localhost:8080. Rien ici n’est dû au hasard.
Cette adresse s’impose comme le carrefour du serveur web local. C’est pourtant fou comme certains persistent à ne rien comprendre à propos de cette fameuse combinaison adresse:port. Encore plus consternant quand on confond tout avec la production et qu’on sort des arguments bidons sur la sécurité ou la performance, alors qu’on parle juste d’un environnement de test en local.
La réalité est brutale : si tu ne maîtrises pas ce concept de base, il y a peu de chances que tu comprennes vraiment comment fonctionne ton application locale. Plutôt que de te faire balader par les modalités obscures du cloud, commence donc par comprendre pourquoi localhost et le port 8080 sont là pour t’éviter de répandre tes erreurs de configuration sur Internet.
Points essentiels sur localhost:8080
- Localhost = 127.0.0.1 : toutes les requêtes sont traitées localement, ce qui en fait un environnement adapté aux tests sans exposition externe.
- Port 8080 : accessible sans privilèges administrateur et généralement libre, il constitue une alternative pratique aux ports système comme 80 ou 443 pour exécuter un serveur web local.
- Association à 127.0.0.1:8080 plutôt qu’à 0.0.0.0 : cela limite l’accès au réseau local uniquement, réduisant ainsi les risques de sécurité.
- Problèmes courants : le port peut être déjà utilisé, bloqué par un pare-feu ou mal redirigé dans un conteneur. Des outils comme
netstatoulsofpermettent d’identifier rapidement ces cas. - Gestion multi-services : attribuer des ports distincts à chaque service (ex. : 8080, 3000, 5000) et les documenter permet d’éviter la majorité des conflits liés aux ports.
Qu’est-ce que localhost et le port 8080 ?
L’adresse localhost correspond simplement à l’ip de bouclage (loopback), autrement dit 127.0.0.1. Autrement dit encore, il s’agit du nom DNS qui fait pointer toutes les requêtes sur ta propre machine. Inutile de surintellectualiser : localhost renvoie toujours vers chez toi, jamais ailleurs. Il n’y a aucune magie ici, ni rien à installer ou activer. Que tu sois sur Linux, macOS ou Windows, le principe ne change pas.
Les ports, eux, servent à différencier les services qui tournent simultanément sur la même machine. Imaginer qu’une machine ne puisse servir qu’un seul service relèverait de l’absurdité. Le port 80, classique, sert pour HTTP ; le 443 pour HTTPS. Quand tu tapes localhost:8080, ton serveur web local écoute explicitement sur le port 8080, laissant les autres ports tranquilles. Pourquoi 8080 ? Parce que 80 est souvent réservé ou nécessite des droits admin pour l’ouverture : autant éviter.
Utilité du port 8080 dans l’environnement de développement
Le port 8080 apparaît presque partout dans le développement web local parce qu’il est, disons-le franchement, non conflictuel et librement accessible aux utilisateurs standards. Aucun risque de devoir élever tes privilèges ou marcher sur les plates-bandes du réseau système. Cela simplifie énormément la configuration du serveur pour toute application locale.
Tu veux lancer trois serveurs de tests sur ta propre bécane ? Merci aux ports numérotés : assigner 8080, 3000, voire 5000 prend deux secondes et épargne d’innombrables migraines. Cela permet surtout à chaque environnement de test de tourner sans se tirer dans les pattes.
Différences entre les ports courants et le port 8080
Il est idiot de rester tributaire d’un seul port HTTP. Ceux qui croient qu’utiliser systématiquement 80 rend les choses “plus vraies” feraient mieux de relire la documentation réseau. Utiliser le port 8080 ou d’autres ports alternatifs permet justement de simuler différentes configurations de déploiement sans impacter la stabilité globale de la machine hôte.
Les outils comme Docker, Node.js ou divers frameworks savent très bien exploiter des ports variés lors du lancement d’une application locale. S’en priver, c’est vouloir coder avec une main attachée dans le dos. Côté accès via navigateur, saisir localhost:8080 indique directement où se connecter, sans ambiguïté, sans erreur d’aiguillage possible.
Soucis fréquents et erreurs de connexion sur localhost:8080
L’erreur la plus fréquente : lancer un serveur mal configuré ou oublier d’autoriser le port utilisé dans le firewall local. Certains passent des heures à chercher pourquoi leur appli plante, alors qu’ils ont juste laissé une instance fantôme occuper le port 8080. Quelle perte de temps. Un coup de netstat et on règle l’affaire.
D’autres butent sur le mapping du port lors d’un usage avec des conteneurs ou des VMs. Penser que 8080 “appartient” globalement à la machine, quel que soit le contexte, relève de l’incompréhension fondamentale du réseau local et des principes d’isolation des processus. Rappel : chaque environnement, qu’il soit natif ou virtualisé, gère ses propres ports, sous réserve qu’ils ne sont pas déjà squattés.
Comment configurer correctement localhost:8080 ?
La logique reste basique : le serveur web local doit explicitement écouter sur le port 8080. Toute autre astuce visant à assigner dynamiquement un port “invisible” rendra juste le debug plus complexe et fournira à peine quelques avantages théoriques. Voici ce qu’on attend côté configuration du serveur : déclarer la socket locale, forcer le bind sur localhost (127.0.0.1) et s’assurer que 8080 n’est pas déjà occupé.
Si l’application locale réclame plusieurs instances, chaque process devra avoir son port dédié, mappé précisément, documenté, pas planqué dans un README rédigé à moitié. Niveau firewall, laisse passer uniquement le strict nécessaire : interdire l’accès externe évite que n’importe quel énergumène tente de deviner tes endpoints de test depuis le wifi du voisin.
Mauvais exemples courants de configuration serveur
Certains bataillent comme des damnés à coups de règles NAT, double proxies et configuration hasardeuse d’IPv6, tout ça pour exposer leurs app en local. Surcoté et inutilement complexe. Si ton projet ne démarre pas immédiatement sur localhost:8080, corrige le code, vite, au lieu d’accuser la stack réseau toute entière.
Pire encore, ceux qui hardcodent l’adresse d’écoute sur 0.0.0.0 en prétendant que “ça marche partout”. Non : ça expose tout ton environnement de test à l’externe pour zéro raison valable. Pour une application locale sérieuse, la restriction stricte à l’ip de bouclage (loopback) s’impose. Moins de surface d’attaque = moins d’emmerdes potentielles.
Bonnes pratiques à adopter autour de localhost:8080
Privilégie toujours la simplicité. Une bonne configuration inclut :
- Adresse d’écoute : exclusivement 127.0.0.1 (alias localhost)
- Port d’écoute : explicite (8080, 8000… mais clairement indiqué)
- Gestion des logs : journalisation claire des ouvertures/fermetures de port
Afin de garantir une stabilité maximale de ton serveur web local, vérifie dès le démarrage que le port choisi n’est pas accaparé. Prends l’habitude de lister les process qui écoutent sur tous les ports ouverts avant de lancer tes applications web locales. Cela prévient 90% des erreurs de connexion idiotes évoquées plus haut.
Comparaison de configurations serveur web local sur différents ports
Tout mettre sur le même port n’a aucun sens technique. Pour l’efficacité en développement web local, voici comment cela se décline selon le port ciblé :
| Port | Usage typique | Accès requis | Risques |
|---|---|---|---|
| 80 | Serveur HTTP principal (prod seulement) | Admin/root | Port déjà pris, conflits fréquents |
| 443 | HTTPS/SSL (prod) | Admin/root | Complexe à configurer en local |
| 8080 | Développement/test local | Aucun droit spécial requis | Risque minime de conflit |
| 3000, 5000… | Instances multiples, microservices | Aucun droit spécial requis | Surcharge mémoire/process possible |
En résumé : prends le port adapté au contexte, arrête de singer la production quand il s’agit d’un POC individuel. Le port 8080 offre flexibilité et isolation sans frais.
Port 8080 déjà utilisé : trouver le coupable et le libérer
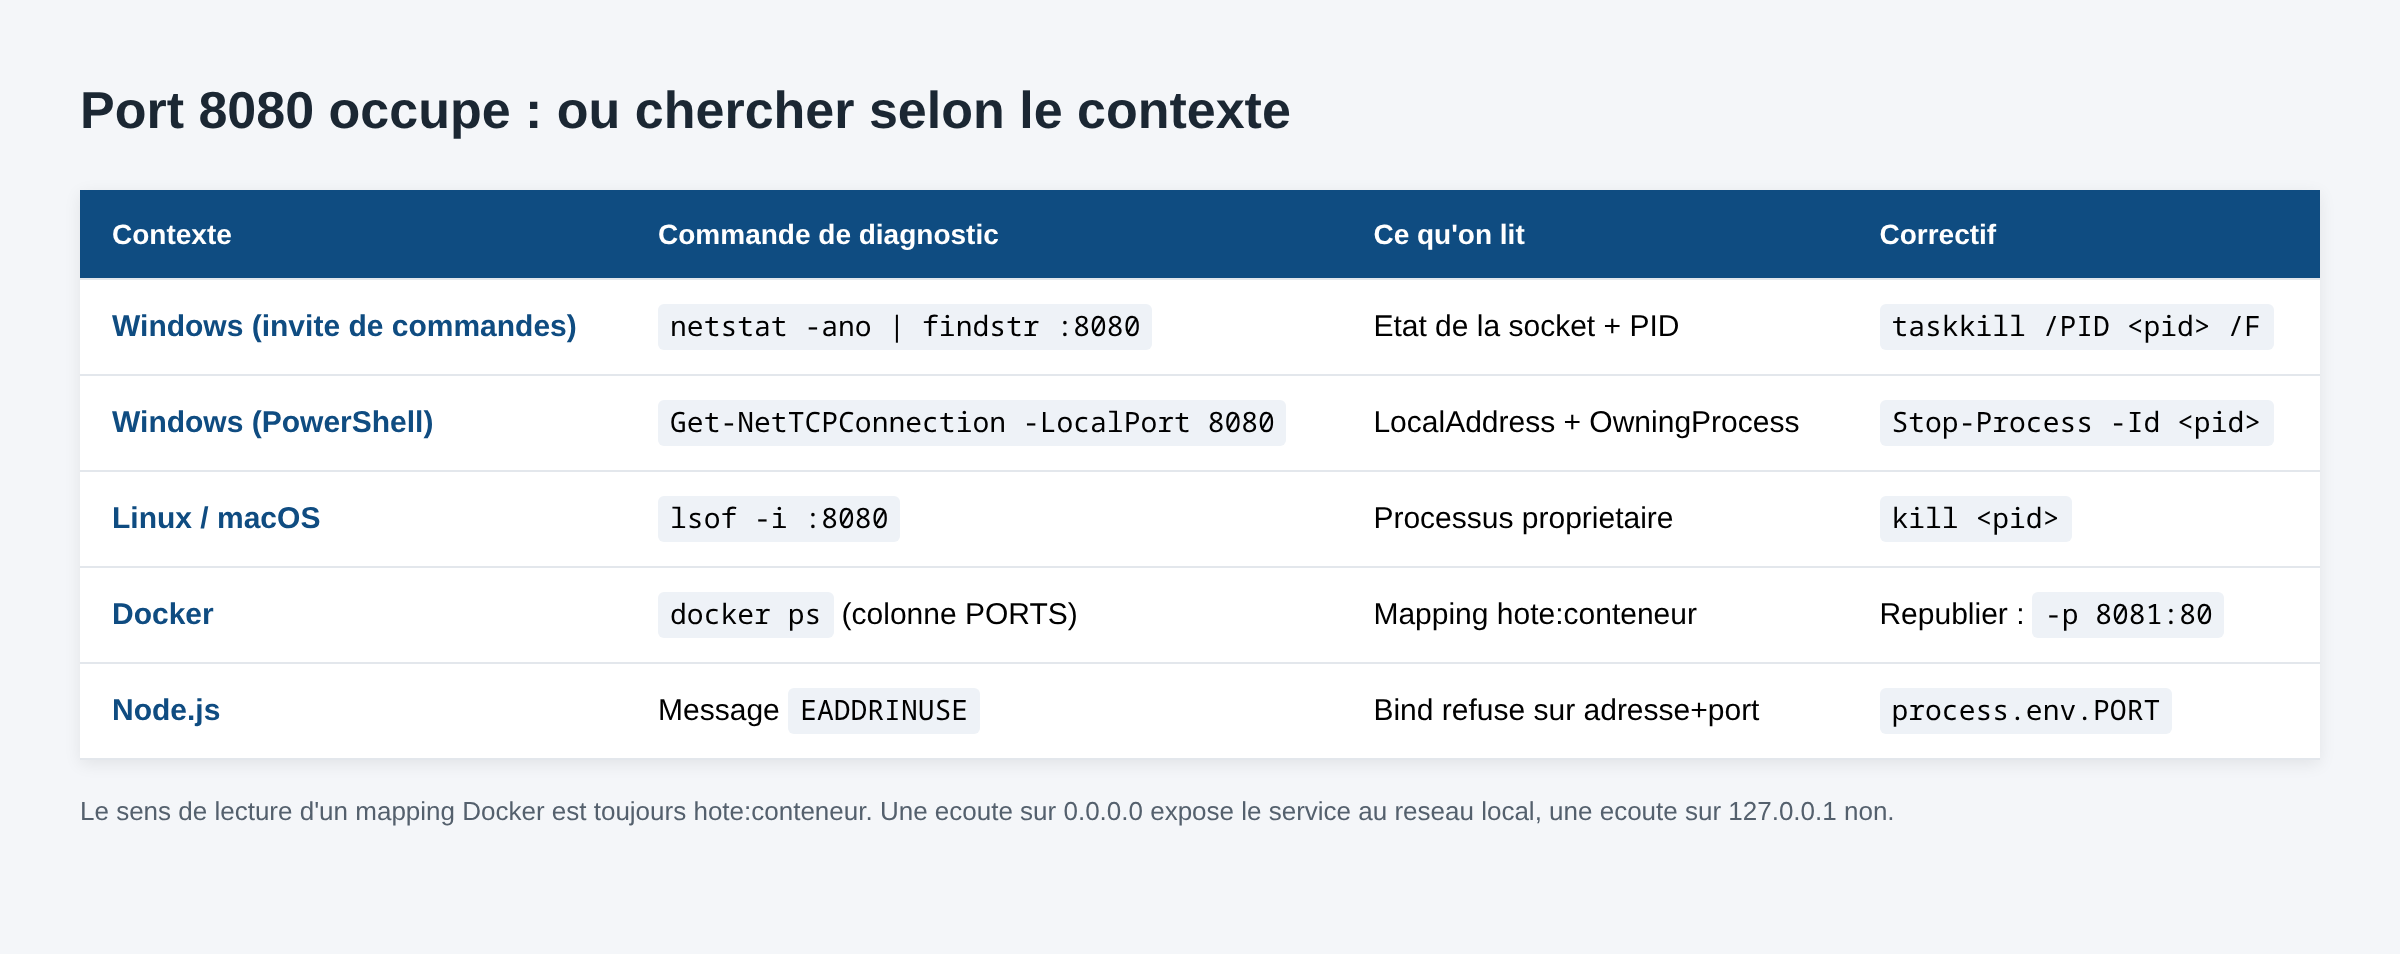
Le message tombe au lancement du serveur : bind: address already in use, EADDRINUSE ou un simple refus de démarrage. Traduction : un autre processus écoute déjà sur le port 8080. Rien de mystérieux, et surtout rien qui justifie de changer de port en aveugle. On identifie le processus, puis on décide.
Windows : netstat puis taskkill
La commande netstat affiche les connexions TCP actives. L’option -o ajoute l’identifiant de processus (PID) pour chaque connexion, -a montre aussi les ports en écoute et -n garde les adresses en numérique, ce qui évite une résolution DNS inutile selon la documentation Microsoft. Ouvrez une invite de commandes :
netstat -ano | findstr :8080
tasklist /FI "PID eq 12345"
taskkill /PID 12345 /F
La première ligne renvoie l’état de la socket et le PID en dernière colonne. La deuxième donne le nom de l’exécutable, étape que beaucoup sautent avant de tuer un processus au hasard. La troisième force l’arrêt. /F est brutal : un serveur applicatif lancé par votre IDE se relance parfois tout seul juste après, signe qu’il faut plutôt fermer l’onglet de l’IDE que la fenêtre de terminal.
PowerShell : Get-NetTCPConnection, plus lisible
Sur Windows 10, Windows 11 et Windows Server, l’applet Get-NetTCPConnection du module NetTCPIP fait le même travail avec des objets exploitables. Le paramètre -LocalPort filtre directement, la propriété OwningProcess porte le PID.
Get-NetTCPConnection -LocalPort 8080 -State Listen |
    Select-Object LocalAddress, LocalPort, OwningProcess

Get-Process -Id (Get-NetTCPConnection -LocalPort 8080 -State Listen).OwningProcess
Regardez la colonne LocalAddress avant toute chose. Une écoute sur 0.0.0.0 expose le service à tout le réseau local ; une écoute sur 127.0.0.1 reste confinée à la machine. Deux processus peuvent d’ailleurs cohabiter sur le même numéro de port s’ils écoutent sur des adresses différentes, ce qui explique bien des faux diagnostics.
Sous Linux et macOS, l’équivalent tient en une ligne : lsof -i :8080 ou ss -ltnp | grep 8080, puis kill sur le PID retourné.
Docker : le port que vous voyez n’est pas celui du conteneur
C’est la source de confusion numéro un. Dans un conteneur, l’application écoute sur son propre port, isolé. Pour l’atteindre depuis la machine hôte, il faut publier ce port. La documentation Docker le dit sans détour : docker run -p 8080:80 crée une correspondance entre le port 8080 de l’hôte et le port 80 du conteneur, via des règles de traduction d’adresses.
docker run -d -p 8080:80 nginx          # 8080 sur toutes les interfaces de l'hôte
docker run -d -p 127.0.0.1:8080:80 nginx # 8080 accessible depuis l'hôte seulement
docker ps                                # colonne PORTS : ce qui est réellement publié
Le sens de lecture est hôte:conteneur, jamais l’inverse. Deuxième point que Docker documente explicitement : un port publié devient joignable non seulement par l’hôte mais aussi depuis l’extérieur, sauf si vous préfixez la publication par 127.0.0.1. Sur un poste de développement branché au Wi-Fi d’un espace partagé, la nuance n’est pas théorique, et elle rejoint ce que nous écrivions sur l’exposition inutile des services.
Si Docker refuse de démarrer avec ports are not available ou address already in use, le conflit est côté hôte : c’est la procédure netstat ci-dessus qui tranche. Et un docker compose down oublié laisse régulièrement un conteneur en vie qui garde le port.
Node.js : décoder EADDRINUSE
La documentation Node.js définit EADDRINUSE comme l’échec d’un bind d’un serveur net, http ou https sur une adresse locale déjà occupée par un autre serveur du système. L’erreur ne dit donc rien de votre code : elle dit que le couple adresse plus port est pris.
const http = require('node:http');
const server = http.createServer((req, res) => res.end('ok'));

server.on('error', (err) => {
  if (err.code === 'EADDRINUSE') console.error('Port 8080 occupé');
});

server.listen(process.env.PORT || 8080, '127.0.0.1');
Trois réflexes valent mieux qu’un port changé à la volée :
- Lire le port depuis une variable d’environnement (
process.env.PORT) plutôt que de le figer dans le code. - Gérer l’événement
errordu serveur, sinon le processus s’arrête sur une trace illisible. - Vérifier les processus
nodefantômes laissés par un rechargement à chaud avant de conclure à un bug.
Quand le port est libre mais que la page ne répond toujours pas
Le port se libère, le serveur démarre, et le navigateur affiche quand même une erreur. Trois pistes, dans l’ordre :
- Le serveur écoute sur
127.0.0.1alors que vous l’appelez depuis un autre appareil du réseau : voyez notre article sur l’adresse de bouclage et les ports éphémères. - Le navigateur renvoie une connexion refusée : la cause et les correctifs sont détaillés dans ERR_CONNECTION_REFUSED.
- La pile réseau de Windows est en vrac après un VPN ou un proxy mal désinstallé : la réinitialisation Winsock remet les compteurs à zéro.
Questions fréquentes sur localhost:8080 en développement local
Pourquoi utilise-t-on localhost:8080 pour le développement web local ?
L’adresse localhost:8080 permet de tester des applications web en local, sans risque de compromettre le réseau externe ni d’occuper les ports réservés du système. Elle isole parfaitement l’environnement de test tout en restant facile d’accès via navigateur, ce qui accélère les itérations de développement.
L’utilisation du port 8080 libère l’utilisateur des restrictions liées aux ports système (80, 443) et autorise le lancement simultané de plusieurs applications locales. Cela évite la majorité des erreurs de connexion banales rencontrées lors du développement.
Quelles erreurs de connexion peuvent survenir sur localhost:8080 ?
Les erreurs classiques incluent le port déjà occupé par une autre application, l’absence d’écoute effective du serveur sur le port, ou des règles firewall trop restrictives. Parfois, le développeur oublie de spécifier le bon port, ou tente d’accéder à l’appli depuis un autre appareil alors que l’écoute est limitée à l’ip de bouclage (loopback).
- Processus zombie bloquant le port
- Mauvaise IP configurée (pas 127.0.0.1)
- Firewall local filtrant la communication interne
Quels avantages à utiliser 127.0.0.1 plutôt que 0.0.0.0 pour l’application locale ?
Utiliser 127.0.0.1, c’est limiter l’exposition de l’application locale uniquement à la machine de développement. Avec 0.0.0.0, tout le réseau local peut accéder à l’application, ce qui multiplie la surface d’attaque pour absolument aucun gain en phase de test personnel. Toujours préférer l’adresse loopback, sauf besoin spécifique et contrôlé.
| Adresse d’écoute | Visibilité | Niveau de sécurité |
|---|---|---|
| 127.0.0.1 (localhost) | Machine locale uniquement | Élevé |
| 0.0.0.0 | Tout le réseau | Faible |
Comment structurer efficacement plusieurs environnements de test locaux ?
Il faut attribuer un port distinct à chaque application locale : 8080 pour le site principal, 3000 pour l’API backend, etc. Chaque serveur doit explicitement écouter sur 127.0.0.1 et aucune exposition réseau indésirable ne doit subsister. La documentation claire des ports employés empêche toute confusion et limite les erreurs opérationnelles.
- Lancer chaque environnement sur un port unique
- Configurer le firewall pour limiter l’écoute à localhost
- Recenser les ports dans un fichier de configuration partagé

Fondateur d’Azertytech et passionné de high-tech et d’informatique, je rédige des articles sur le sujet depuis 2018. Éditeur de sites et consultant SEO, j’utilise ce site pour partager mon savoir et ma passion de l’informatique à travers des guides, tutoriels et analyses détaillées.